‏إظهار الرسائل ذات التسميات Attack Israel Hackers. إظهار كافة الرسائل
الخميس، 1 مايو 2014

تقرير : كل شيء عن ثغرة Heartbleed

السلام عليكم

http://blog.arabhosters.com/wp-content/uploads/2014/04/HeartBleed-1.png

في شهر أبريل من العام الحالي اهتزت المجتمعات التقنية و كل من هو مهتم بالأمن المعلوماتي بواقعة ثغرة جديدة خطيرة معروفة بـ Heartbleed و التي تعني باللغة العربية " نزيف القلب " و بدأ الكل يطرح تساؤلات كثيرة عن هذه الثغرة و طريقة عملها ؟ و أين توجد ؟ ما هي نتائجها ؟ و كيف يتم استغلالها ؟ ....

توجد ثغرة Heartbleed في توزيعة OpenSSL و OpenSSL هي مكتبة برامج التشفير المعروفة.
هذه الثغرة تتيح سرقة المعلومات المشفرة في ظل ظروف طبيعية، من خلال التشفير SSL / TLS المستخدم لتأمين الإنترنت.
يوفر SSL / TLS الأمن و الخصوصية في اﻻتصالات عبر الإنترنت مثل اﻻتصال بالإنترنت والبريد الإلكتروني، والرسائل الفورية (IM) وبعض الشبكات الافتراضية (VPNs).
ثغرة Heartbleed تسمح لأي شخص على الإنترنت لقراءة الذاكرة/Ram للأنظمة التي تستخدم الإصدارات الضعيفة من OpenSSL. هذا الوضع ينال من المفاتيح السرية المستخدمة للتعرف على مقدمي الخدمة ولتشفير حركة المرور، وأسماء وكلمات المرور للمستخدمين والمحتوى الفعلي.
وهذا يسمح للمهاجمين للتنصت على الاتصالات، وسرقة البيانات مباشرة من الخدمات والمستخدمين و إنتحال الخدمات والمستخدمين في النظام.

 كل شئ عن ثغرة Heartbleed

مثلا : لو جربت الثغرة على أحد الأهداف أستطيع سحب كلمات سر المستخدمين و سحب ملفات و وثائق مهمة و سحب المحادثات و الايميلات و غيرها ... بمعني آخر كل شيء

يوجد الخلل في توزيعة OpenSSL و لكن هذه الأخيرة قامة بتنزيل الترقيع فور توصلها بالخطأ البرمجي الذي سبب خسائر كبيرة من الجهة المالية و أيضا من جهة الثقة حيث كانت تعتبر من أشد التوزيعات الصعبة في الكشف عن ثغراتها و الأن بعد هذه الكارثة التي أصبحت بمثابة فضيحة للشركة فانها تحاول تطوير نظامها الأمني بشكل كامل

و الثغرة موجودة في 4 اصدارات أكثر انتشارا
  • OpenSSL 1.0.1 through 1.0.1f (inclusive) are vulnerable
  • OpenSSL 1.0.1g is NOT vulnerable
  • OpenSSL 1.0.0 branch is NOT vulnerable
  • OpenSSL 0.9.8 branch is NOT vulnerable
  • Debian Wheezy (stable), OpenSSL 1.0.1e-2+deb7u4
  • Ubuntu 12.04.4 LTS, OpenSSL 1.0.1-4ubuntu5.11
  • CentOS 6.5, OpenSSL 1.0.1e-15
  • Fedora 18, OpenSSL 1.0.1e-4
  • OpenBSD 5.3 (OpenSSL 1.0.1c 10 May 2012) and 5.4 (OpenSSL 1.0.1c 10 May 2012)
  • FreeBSD 10.0 – OpenSSL 1.0.1e 11 Feb 2013
  • NetBSD 5.0.2 (OpenSSL 1.0.1e)
  • OpenSUSE 12.2 (OpenSSL 1.0.1c
مادامت هذه الثغرة على مستوى أنظمة محددة لماذا هي على مستوى هذه الضجة الكبيرة ؟
لأنها كانت سبب في تخريب و سحب معلومات سرية كبيرة جدا و كان استعمالها مخفي ( 0 Day ) و يقول البعض أن صحفيين من ويكيلكس العالمية و الصحف المسربة لوثائق كبرى كانت تستعملها في عملها خلال الهجوم على هدف ما
كيف يتم استغلال ثغرة Heartbleed ؟

الثغرة تتبع OpenSSL في تنفيذ “transport layer security protocols” المعروف بـ TLS/DTLS. عندما يتم استغلالها أنه يؤدي إلى تسرب محتويات الذاكرة/Ram من الخادم إلى العميل ومن العميل إلى الخادم.

ماذا حصل بسبب هذه الثغرة ؟
  
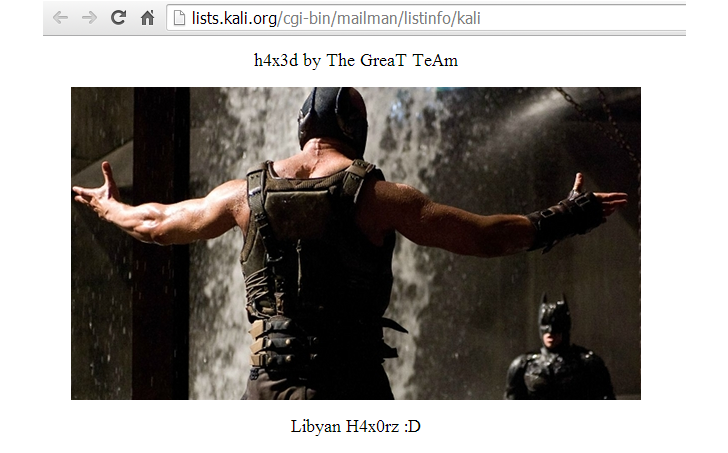
بسبب هذه الثغرة وقت كارثة باختراق دومين فرعي من أقدم المواقع التي لم يتم اختراقها
دومين نظام Kali Linux 

 إختراق دومين فرعي لموقع كالي لينكس من قبل قراصنة ليبيين 

يمكنك فحص موقعك او سيرفرك من الرابط التالي http://filippo.io/Heartbleed 

مراجع و معلومات عن الثغرة :
https://www.openssl.org/news/secadv_20140407.txt
https://www.cert.fi/en/reports/2014/vulnerability788210.html

في أمان الله !

السبت، 22 مارس 2014

تقرير: الحرب العالمية الالكترونية بين العرب و اسرائيل

الحرب العالمية الالكترونية بين اسرائيل و العرب OpIsrael

http://assets.vice.com/content-images/contentimage/no-slug/f0ff91a2c980c6a7ae83b29bf1737708.jpg 

السلام عليكم

تقرير حول الحرب الاكترونية التي تتصدر الجرائد العالمية الحالية المعروفة عن العرب بـ OpIsrael و عن اسرائيل بـ israelfts 
بعد أن جهزت اسرائيل جيشها الاكتروني الذي يتكون من فريقين مهمين

Israels Cyber Army & The Israeli Hackers Team 

  ضد هاكرز من جميع أنحاء العالم عشوائيا و أيضا بدون أي ترسيمات بل أيضا مهددين بـالسجن أو العقوبة المالية بمجرد وقوفهم في حرب ضد كيان صهيوني

http://amanfrommoab.files.wordpress.com/2012/02/image16.png 

 و في تصريح لبعض الهاكرز الاسرائليين بالرد : أن حرب April 7 2014 هي مخطط كان يستعد لها الجيش الاسرائيلي من أحداث العام الماضي و بعد ضربة الهاكر السعودي المعروف 0xOmar و أيضا بذكر أن الجيش هاجم كثير من المواقع السورية و الايرانية و الفرنسية و سيستهدف مواقع فلسطينية و عربية و خصوصا مصر و المغرب و الجزائر
أما من الضفة العربية فالجميع يستعد من محترفي المجال الى مبدئيه و الكل متحمس الى المشاركة و بقول أعجبني لأحد المبدئين حيث وجهت له سؤال من نوع ساخر : ماذا تستطيع فعل شد اسرائيل في 7 أبريل ؟
فكان الجواب : صحيح أنا مبتدأ و لست متمرس لكن أقل شيء أعرف هو حجب الخدمة فأنا سأشارك حتى و لو كلفني الأمر شراء برامج للهجوم 
هذا يؤكد أنا هذه الحرب ستكون من طرفين مستعدين على عكس الأحداث الماضية حيث كانت اسرائيل في حالة دفاع فقط

في أمان الله

‬
الأربعاء، 12 مارس 2014

اختراق اسرائيلي من نوع خاص يضرب به أفق 7 أبريل

اختراق اسرائيلي من نوع خاص يضرب به أفق 7 أبريل


http://asianewslb.com/images/docs/000044/n00044954-b.jpg

خلال انشغال الهاكر بالكلام و اشهار الحملة المعروفة بـ Op Israel
في تاريخ 7 / أبريل من كل عام قامت اسرائيل بهجوم ناجح و تام على شبكة الاتصالات اللبنانية
 حيث انشغل الجنوبيون منذ ليل امس، بالرسائل النصية التي وصلتهم من ارقام خارجية، على هواتفهم الخلوية في مناطق بنت جبيل، مرجعيون، تبنين، حاصبيا والنبطية وصولا حتى صيدا. وأفادت مصادر امنية لبنانية ان مصدر هذه الرسائل اسرائيل، داعية المواطنين الى التنبه والحذر وعدم الرد على تلك الاتصالات.
وتلقى المئات من سكان المناطق الجنوبية على هواتفهم التابعة لشركة "ام تي سي" اتصالات هاتفية من الخارج، تبشرهم انهم ربحوا سيارة، وتطلب منهم الاتصال على الرقم 0037178916082 وتحتها كلمة مبروك انت الفائز بالسيارة اتصل لاستلامها، قبل ان تصلهم رسائل نصية اخرى تقول "اخر تذكير اذا لم تتصل على الرقم 0037178912447 تخسر سيارتك" .
وقالت مصادر امنية لـ"المركزية"، انه "اختراق اسرائيلي جديد من نوع اخر، لشبكة الاتصالات اللبنانية "، مشيرة الى ان "شبكة دولية محترفة، تقوم بارسال هذه الرسائل بهدف التنصت والتجسس على شبكة الاتصالات اللبنانية الخلوية، وهذه المرة عبر اغراء المتلقي بجائزة وسيارة، وعليه الرد فورا للحصول عليها، وعندها يقع في محظور امني. واشارت الى ان "اسرائيل تستخدم كل الاساليب والطرق لاختراق شبكة الاتصالات اللبنانية للتجسس والتنصت، وهو رفع مؤخرا منطادا فوق البساتين الاسرائيلية المقابلة لبلدتي العديسة وكفركلا الحدوديتين، مخصص لالتقاط الصور وبثها الى القيادة العسكرية الشمالية، لتحليلها مع المكالمات التي يلتقطها هذا المنطاد، وهذا نوع اخر من التجسس والتنصت للجيش الاسرائيلي بعد تهاوي وسقوط شبكاته العميلة في لبنان ووقوعها في قبضة القوى الامنية اللبنانية. فلجأ الى كل طرق التجسس للحصول على معلومة عن لبنان والجيش و"حزب الله"، في ظل حالة التأهب التي ينفذها على طول المستعمرات الاسرائيلية المقابلة للبنان على الحدود الدولية مع فلسطين".
 

إدعمنا عن طريق إعجابك بنا على الفايسبوك

Dr.SHANO