الأربعاء، 17 ديسمبر 2014

شرح ثغرة LFD


السلام عليكم


ثغرة LFD وهي اختصار لجملة Local File Download بحيث تمكنك من تحميل و سحب ملف من الموقع و قراءته مثل ملفات الكونفيق و ملفات الأدمن وحتى قواعد البيانات المخفية و ملفات تحتوي على معلومات اتصال كل من ftp و Cpanel في بعض الأحيان

استغلال الثغرة يتم عبر مسار السرفر كمثال :
site.com/download.php
يستدعي ملف اسمه 123.pdf في مجلد اسمه docs ليصبح الرابط هكدا : 
site.com/download.php?file=docs/123.pdf

الفيديو يوضح أكثر :


في أمان الله
الأحد، 14 ديسمبر 2014

شرح ثغرة LFI و رفع الشل من خلالها

السلام عليكم


عملت شرح لثغرة LFI 
و هي اختصار Local File Include بحيث تعني قراءة ملف من السرفر أو من الموقع المستهدف . 
كمثال  : www.site.com/file.php?read=about.php

لاستغلال الثغرة نقوم بـتجربة أمر على السرفر أو الموقع و هو كالتالي : 
www.site.com/file.php?read=../etc/passwd
ليستعرض يوزر السرفرات 

تابعوا الفيديو من هنا : اضغط هنا

أكواد المستعملة :

 في أمان الله

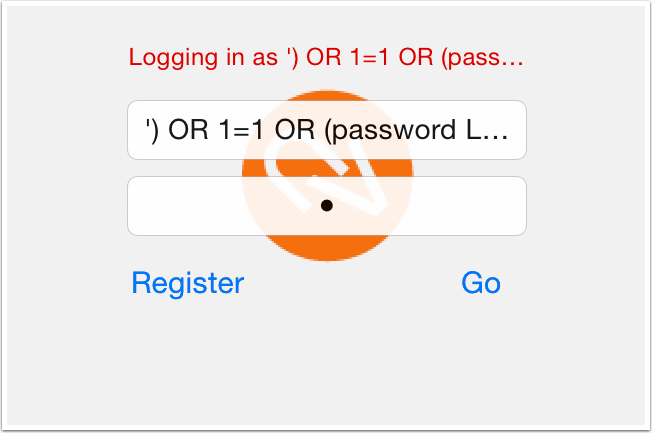
شرح ثغرة Sql Injection Authentication Bypass

السلام عليكم


اليوم سأشرح ثغرة Sql Injection Authentication Bypass
تعرف باختصار Auth. أو Sql Auth.
ما استغلال هده الثغرة ؟
ثغرة يتم استغلالها من لوحة التحكم الخاصة بالمواقع Panel / Login
بحيث تحقن أمر في مكان user & pass و تدخل بشكل مباشر للوحة
يعني ما تحتاج اظهار عواميد أو فك تشفير Md5 ....

الفيديو :


أكواد الاستغلال من هنا :
http://adf.ly/vFmGI

نشرح استغلاله
1=1
Password Id Admin 1 = User Id Admin 1
يعني كلمة سر و اليوزر 1 الغالب و دائما يكون الأدمن 

أو باستغلال a=a 

التي تعني نفس الشيء في قواعد البيانات

في أمان الله
السبت، 13 ديسمبر 2014

سكربت لتجربت ثغرات تطبيقات الويب ( اختراق المواقع )

السلام عليكم

الكثير منا يريد تعلم اختراق المواقع و يجد دروس كثيرة و يتابع بعدها بالاضافة الى الكتب أيضا
لكن كل هده تبقى فقط تطبيق ليصعب عليه ترسيخ المعلومات بدون تطبيق
الكثير راسلني على هده المشكلة ففكرة فيحل لها لكيفية تطبيق و محاولة اختراق موقع و التعلم من خلاله .
سكربت بسيط يمكن تركيبه على سرفر شخصي و تطبق عليه الثغرات التي تريدها و أضمن لك زيادة في المستوي .


http://www.dvwa.co.uk/images/slider1.png


 رابط التحميل :


بالنسبة لـدروسه منتشرة على اليوتيوب و Google 

فقط قم بالبحث .

في أمان الله.
الجمعة، 12 ديسمبر 2014

شرح الأول : ثغرات Xss و أنواعها ( مبسط )

السلام عليكم 


هدا فقط جزء أول من شرح لثغرة Xss 
 Xss و هي اختصار لـ cross-site scripting لكن لاختصار هده الكلمة كان سيسمى Css لكنها تشابه اختصار كلمة التكويد و التصميم البرمجي المعروفة لدلك قامو بتغيير C الى X لكون هدا الحرف الأخير مهتم جدا في مجال الاختراق .. بدون تعمق في الموضوع ننتقل الى استغلال الثغرة بشكل مبسط .

تكمن خطورة ثغرات Xss في تعديل محتوى الصفحات للموقع المصاب و التي تظهر للمستخدم أو للزائر و دالك بتطبيق أكواد من نوع Html و Javascript بحيث تقوم بحقن هده الاخيرة .. تابعوا الأمثلة :

هدا عبارة عن سكربت بسيط من برمجتي 
نفترض على أنه صفحة بحث لموقع ما مثل Google به ثغرة 
طبقت كود Javascript كالتالي : "<SCRIPT>alert("lol xss.html");</SCRIPT>


النتيجة :


يعني هناك أكواد كثيرة سأدكرها في الشرح الثاني تختص بتغيير الصفحة و سحب الكوكيز و ... غيرها
و ما ان تقوم بتطبيق الكود و تسجيله في قاعدة البيانات الى أن يتم الظهور لأي مستخدم و زائر بشكل أتوماتيكي
 
أنواع Xss
يدكر هناك نوعان هما :

stored: و هو تبيق للثغرة كما شرحت في المثال بحفظ الكود في قاعدة البيانات باظهاره مباشرة في كل مرة لجميع الوالجين للموقع بحيث لو كتب كود لسرقة كوكيز سيقوم بمهاجمة كل من يزور الصفحة .
و ثانية هي reflected حيث يتم ارسال الكود عبر السرفر بخاصية HttpRequest و يقوم هدا الأخير بتعديل الكود داخل الصفحة بخاصية HttpResponse الدي يظهر الكود المحقون في الصفحة.

في بعض المواقع هناك حماية ضد هده الأكواد و يجب عليك استعمال بعض الطرق لتجاوزها سيتم شرحها في الجزء التالي .

أنصحكم لمتابعة بعض المواضيع و الكتب :


في أمان الله .
الاثنين، 8 ديسمبر 2014

شرح ثغرة One-Click attack

السلام عليكم


One-Click attack أو XSRF أو Cross-Site Request Forgery
 الثغرة تتيح لك بتطبيق أمر على المستخدم من ضغطت زر واحدة منه و الثغرة معروفة باستغلالها لاضافة مستخدم جديد أو تغيير كلمة سر المستخدم  .
كمثال لتقريب الشرح أكثر :
موقع مركب سكربت معين مصاب طبعا هو الأدمن 
الاستغلال : ارسال كود لصفحة مرفوعة للأدمن و بعدها بمجرد الأدمن يقوم بالضغط ( هنا تحتاج بعض الدكاء و التعامل في الصفحة لجعله يضغط ) يقوم باضافة يوزر بنفس صلاحياته و أنت تعرف كل من اليوزر و الباسوورد الدي قمت بادخالهما في الاستغلال مسبقا .

 طبعا من المتطلبات هي كما قلت سابقا الصفحة تكون مرفوعة على موقع ما .. و معرفة Action السكربت لتطبيق الأمر منه كمثلا :
site.com/adduser.php?action=admin&mod=accounts&add=new 

يعني استغلال مباشر و يمكن الحصول عليه من سورس الصفحة أيضا 
و كفكرة مني يمكن دمج هجه التغرة مع Xss الصورة بتجربة مني


يعني هي صيغة مباشرة لاستغلالين بتطبيق سهل و سريع أيضا 
و أيضا للحماية من الثغرة كالتالي: 
عدم دخول أي رابط مشبوه و استخدام Token للحماية من الثغرة .
و كاضافة الثغرة استعملت في مواقع كبيرة مثل
Facebook / apple / paypal / google ...
لست متأكد هل تدعمها Bug bounty أو لا

كود الاستغلال و بعض الكتب عن الثغرة بالأجنبية في الرابط التالي :

http://adf.ly/v69zZ

في أمان الله.
الأحد، 7 ديسمبر 2014

مواقع تحديات الهاكرز Contest hackers


السلام عليكم

موضوعنا اليوم يتحد عن تحديات الهاكرز فيما بينها في شتى المجالات في فكرة أصلها منافسة بين أنانية المحترفين كل شخص يقول أنا الافضل أنا في المرتبة الأولى ، من هدا المنطلق ظهرت مواقع التحديات أو ما تعرف بـ CTF أون لاين 
منها من يكون عن شكل مناسبة تتم في الأول في العالم الافتراضي العشرة الأوائل يشاركون في مسابقة عالمية حقيقة في دولة ما.
 السؤال ما الهدف من هته التحديات ، سأتحدث عن الجهة الخاصة بالشركات المنظمة فهي تطلق مشروعا لها داخل التحدي لتجرب مستويات الهاكرز لمنتوج ما  و تدرس الأساليب المستعملة و النقاط المتسهدفة و نقاط الضعف و هو مكسب بالنسبة لها من العمل مع باحثين أمنين أكثر في حين رعاية ملتقى لمدة 48 ساعة كافي لكشف أخطاء الأنظمة الكبرى . طبعا هناك جهة خاصة بمواقع النقاط و هي التي تتوجد كثيرا ( لا يوجد موقع عربي ) و موضوعنا سركز على هاته المواقع .

المواقع أجنبية باللغة الفرنسية أو الانجليزية فقط ، سياسة المواقع :
- تحدي في جميع المجالات Web-application / web-server / ssh shell / binary ....
- مستوى التحدي من السهل الى الأصعب .
- على كل مستوى نقطة معينة ولا يوجد توقيت أو مراقب .
المفيد في هاته المواقع وجود كتب و نصائح و أيدا منتدي لطلب المساعدة ( للتفسير طلب المساعدة وليس طلب باسوورد التفعيل ) كما أنا المواقع لا تقترن بربح المال فهي مدعومة من شركات تبقى مجهولة لسياسة عملها كما دكرنا في السابقة و من افضل التوجهات و ملئ الوقت ينصح بتحدي نفسك قبل الأخرين في هده المواقع عن نفسي شخصية قضيت سنة في هده المواقع و لازلت سأكمل لأنها تعطيك لقب هاكر حقيقي بكل ما تحمله الكلمة من معني .
أرفق لكم مع الموضوع 5 مواقع : 

http://q.gs/7rB14
http://q.gs/7rB1N
http://q.gs/7rB1V
http://q.gs/7rB1d
http://q.gs/7rB2R

ملحوظة : لو لقي الموضوع اهتمام من طرف الكثير سأعتمد على دروس تفسيرية لبعض التحديات من المواقع المدكورة و كدا التغرات .

في أمان الله 

السبت، 6 ديسمبر 2014

مسابقة للهاكرز جائزتها 200 ألف دولار من شركة Telegram


صرحت شركة Telegram الخاصة بالتواصل الاجتماعي على موقعها الرسمي بمسابقة للهاكرز مقابل جائزة قمتها 200 ألف دولار من BTC لـأول شخص يفك شيفرة البروتوكول الخاص بالتواصل في تطبيقاتها الخاصة

في معلومات دكرتها عن المسابقة هي
أن شخص ما من الشركة اسمه " Paul " سيقوم بارسال رسالة على رقم +79218944725

مهمة الهاكر أن يفك شفرة بروتوكول تلك الرسالة . و من أجل اثبات عليك ارسال جميع تفاصيل نتيجة ليتأكد من صحة التشفير و الطريقة
للمزيد من المعلومات حول المسابقة و التحدي على الرابط
 http://adf.ly/v29oP


الجمعة، 5 ديسمبر 2014

فكرة اختراق موقع - فيديو


[فيديو] فكرة اختراق موقع


فيديو بسيط لطريقة استهداف موقع و فحص و الدخول له
مجرد فكرة
الفيديو بالانجليزية
هناك شروحات أخرى على نفس القناة


[فيديو] فكرة اختراق موقع

الفيديو


الأربعاء، 7 مايو 2014

ثغرات CSRF : تعريف و شرح

السلام عليكم
 

http://2.bp.blogspot.com/-79MkOo2r2oI/UFu5igeJRQI/AAAAAAAAAfY/9UwLuOr7CPg/s816/0%2520CSRF%2520Logo.png 

ثغرات CSRF وهي اختصار : Cross-Site Reference Forgery 
هذه الثغرة لديها عدة أقلقاب معروفة بها منها :  including XSRF أو Sea Surf أو Session Riding 

هي ثغرات تشبه في عملها الى ثغرة Xss Stored 
ماذا تستفيد من هذه الثغرة : يمكن أخذ الكوكييز أو اختراق و خداع تطبيقات الويب أو السبام أيضا بها و الشوببينغ

هذا فيديو بسيط جدا جدا لثغرة + دورك جلب المواقع ( لايصال الفكرة فقط )

http://adf.ly/m3xrf

من البرامج المستعملة للكشف عن الثغرة :
برنامج CSRFTester (التحميل من الموقع الرسمي )
http://adf.ly/m3yFi

في أمان الله ./


الثلاثاء، 6 مايو 2014

طريقة عمل دومين مجاني ينتهي بـ .MA

السلام عليكم

الوم أقدم لكم موقع يعطي دومين مجاني ينتهي بـ .MA

http://www.tricksdaddy.com/wp-content/uploads/2009/03/free-domain-name.jpg

كمثال : http://test-shano.me.ma/

من مميزات الموقع أو الشركة التي تقدم الدومين :
أرشفته في Google و عدم منع العناكب من الولوج
عدم مراقبة المحتوى الموقع
لا يحتاج الى معلومات حقيقية أو الى تفعيل الايميل
يمكن صناعة موقع بسيط من خلال الدومين
و يمكن تحويله الى موقعك

تم شرح الفيديو 

http://adf.ly/lyo18

في أمان الله ./
الجمعة، 2 مايو 2014

كتاب نظام Kali Linux من التثبيت الى الاحتراف

السلام عليكم

بعد صدور نظام جديد من توزيعة Linux و الذي يضم أدوات مهمة في تجربة الاختراق المدعو Kali Linux الذي عمل ضجة على مستوى الأنظمة الجديدة خصوصا بعد دعمه من طرف Backtrack النظام السابق الأن
سارع الكثيرون الى احترافه و التعامل مع و اليوم أقدم لكم كتاب مفيد جدا في تعامله و احتراف استعماله


http://img.dev-point.com/imgcache/2013/11/117900.png

لا أطيل عليكم اليكم التحميل

http://adf.ly/lYsGf

في أمان الله !

هاكر مصري AlFeRox يخترق مواقع نظامية و جمعيات لاطفاء ناره

هاكر مصري يخترق مواقع نظامية و جمعيات لاطفاء ناره


قام هاكر مصري يدعو نفسه بـ AlFeRoX باختراق مواقع مصرية لايصال رسالة كانت غاضبة بسبب وفاة والدة نتيجة اهمال الحكومة أو الممرضين ، و أيضا ايصال رسالة تفيد بأن الشعب يد واحدة مسيحي و مسلم لايهم لأنها بلدة واحدة 
 و بذلك قام باختراق مواقع منها : 

موقع بنك الدم : http://blood2u.com/
التسجيل : http://zone-h.org/mirror/id/22287630

موقع شبكة الدراسات العربية المتخصصة
http://www.arabcommonmarkets.com/
التسجيل :
http://zone-h.org/mirror/id/22287473

منتديات أنوار القرآن
http://www.anwarelquran.net/vb/
التسجيل
http://www.aljyyosh.org/mirror.php?id=132294

موقع شركة المصرية للرحلات
http://www.egypttraveldeals.travel/
التسجيل 
http://dark-h.org/deface/id/51333

و مواقع أخرى ... أظن أن أوصل رسالة بطريقة حضارية فالاختراق هو فن و ليس اجرام
تعازينا لوالد الهاكر AlFeRox

في أمان الله
الخميس، 1 مايو 2014

تحميل دورة الهكر الأخلاقي الاصدار السادس CEH 6

https://blogger.googleusercontent.com/img/b/R29vZ2xl/AVvXsEhef-yikZqUSCiOpLjof30y9HWGjcA25XEqDnejDK9yOj7wuS4cOmz7U-B0GOXK5AgOgN5BH7L_1IrQOUkmgLNGaiu9wrsRmgIGqjvSXG0MWTA-ZH6RvcBOAUP9ntdyksO-13_ntmCVH9kR/s1600/CEH+v6+DVD.jpg 

كما وعدتكم و بناء على طلبكم تم رفع سلسلة دروس دورة شهادة الهكر الأخلاقي

أتمنى أن تعجبكم

التحميل

http://adf.ly/lUvlN

في أمان الله

تقرير : كل شيء عن ثغرة Heartbleed

السلام عليكم

http://blog.arabhosters.com/wp-content/uploads/2014/04/HeartBleed-1.png

في شهر أبريل من العام الحالي اهتزت المجتمعات التقنية و كل من هو مهتم بالأمن المعلوماتي بواقعة ثغرة جديدة خطيرة معروفة بـ Heartbleed و التي تعني باللغة العربية " نزيف القلب " و بدأ الكل يطرح تساؤلات كثيرة عن هذه الثغرة و طريقة عملها ؟ و أين توجد ؟ ما هي نتائجها ؟ و كيف يتم استغلالها ؟ ....

توجد ثغرة Heartbleed في توزيعة OpenSSL و OpenSSL هي مكتبة برامج التشفير المعروفة.
هذه الثغرة تتيح سرقة المعلومات المشفرة في ظل ظروف طبيعية، من خلال التشفير SSL / TLS المستخدم لتأمين الإنترنت.
يوفر SSL / TLS الأمن و الخصوصية في اﻻتصالات عبر الإنترنت مثل اﻻتصال بالإنترنت والبريد الإلكتروني، والرسائل الفورية (IM) وبعض الشبكات الافتراضية (VPNs).
ثغرة Heartbleed تسمح لأي شخص على الإنترنت لقراءة الذاكرة/Ram للأنظمة التي تستخدم الإصدارات الضعيفة من OpenSSL. هذا الوضع ينال من المفاتيح السرية المستخدمة للتعرف على مقدمي الخدمة ولتشفير حركة المرور، وأسماء وكلمات المرور للمستخدمين والمحتوى الفعلي.
وهذا يسمح للمهاجمين للتنصت على الاتصالات، وسرقة البيانات مباشرة من الخدمات والمستخدمين و إنتحال الخدمات والمستخدمين في النظام.

 كل شئ عن ثغرة Heartbleed

مثلا : لو جربت الثغرة على أحد الأهداف أستطيع سحب كلمات سر المستخدمين و سحب ملفات و وثائق مهمة و سحب المحادثات و الايميلات و غيرها ... بمعني آخر كل شيء

يوجد الخلل في توزيعة OpenSSL و لكن هذه الأخيرة قامة بتنزيل الترقيع فور توصلها بالخطأ البرمجي الذي سبب خسائر كبيرة من الجهة المالية و أيضا من جهة الثقة حيث كانت تعتبر من أشد التوزيعات الصعبة في الكشف عن ثغراتها و الأن بعد هذه الكارثة التي أصبحت بمثابة فضيحة للشركة فانها تحاول تطوير نظامها الأمني بشكل كامل

و الثغرة موجودة في 4 اصدارات أكثر انتشارا
  • OpenSSL 1.0.1 through 1.0.1f (inclusive) are vulnerable
  • OpenSSL 1.0.1g is NOT vulnerable
  • OpenSSL 1.0.0 branch is NOT vulnerable
  • OpenSSL 0.9.8 branch is NOT vulnerable
  • Debian Wheezy (stable), OpenSSL 1.0.1e-2+deb7u4
  • Ubuntu 12.04.4 LTS, OpenSSL 1.0.1-4ubuntu5.11
  • CentOS 6.5, OpenSSL 1.0.1e-15
  • Fedora 18, OpenSSL 1.0.1e-4
  • OpenBSD 5.3 (OpenSSL 1.0.1c 10 May 2012) and 5.4 (OpenSSL 1.0.1c 10 May 2012)
  • FreeBSD 10.0 – OpenSSL 1.0.1e 11 Feb 2013
  • NetBSD 5.0.2 (OpenSSL 1.0.1e)
  • OpenSUSE 12.2 (OpenSSL 1.0.1c
مادامت هذه الثغرة على مستوى أنظمة محددة لماذا هي على مستوى هذه الضجة الكبيرة ؟
لأنها كانت سبب في تخريب و سحب معلومات سرية كبيرة جدا و كان استعمالها مخفي ( 0 Day ) و يقول البعض أن صحفيين من ويكيلكس العالمية و الصحف المسربة لوثائق كبرى كانت تستعملها في عملها خلال الهجوم على هدف ما
كيف يتم استغلال ثغرة Heartbleed ؟

الثغرة تتبع OpenSSL في تنفيذ “transport layer security protocols” المعروف بـ TLS/DTLS. عندما يتم استغلالها أنه يؤدي إلى تسرب محتويات الذاكرة/Ram من الخادم إلى العميل ومن العميل إلى الخادم.

ماذا حصل بسبب هذه الثغرة ؟
  
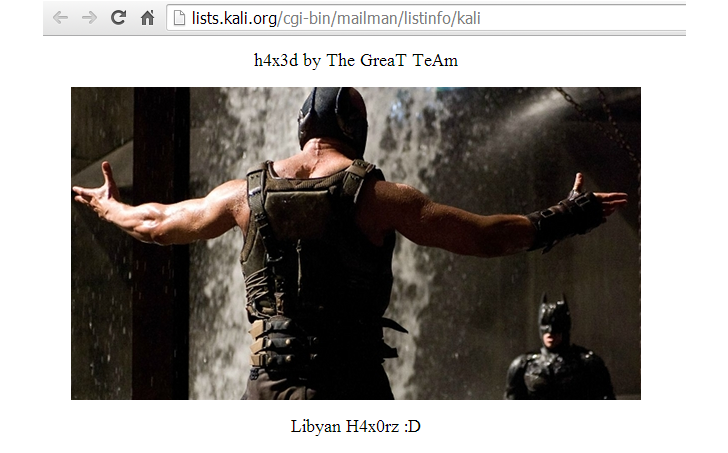
بسبب هذه الثغرة وقت كارثة باختراق دومين فرعي من أقدم المواقع التي لم يتم اختراقها
دومين نظام Kali Linux 

 إختراق دومين فرعي لموقع كالي لينكس من قبل قراصنة ليبيين 

يمكنك فحص موقعك او سيرفرك من الرابط التالي http://filippo.io/Heartbleed 

مراجع و معلومات عن الثغرة :
https://www.openssl.org/news/secadv_20140407.txt
https://www.cert.fi/en/reports/2014/vulnerability788210.html

في أمان الله !

الأربعاء، 30 أبريل 2014

تحميل دورة الهكر الأخلاقي الاصدار 7 CEH


السلام عليكم

قمت برفع دورة الهكر الأخلاقي الاصدار 7
CEH 7 English 


اولا ما هي CEH ؟
هي شهادة أمنية تعلمك الحماية و طرق الاختراق لكي تتخرج بشهادة معترف بها عالميا أنك درست طرق حديثة و جديدة في الاختراق و الحماية منها و تطويرها و كيف تصنعها 
هل تعتبر أحسن شهادة في العالم ؟
للأسف هذه مجرد اشاعة هذه هي أقدم شهادة صحيح و لكن ليس أفضلها 
لأنها تحت منافسة مع أحد الشواهد الصعبة صعبة جدا المعروفة بـ OSCP هذه الشهادة التي تستخدم فيها توزيعات Linux من جميع اصداراته و المفرود أن تكون دارس و حافظ لأوامر لينيكس عن ظهر قلب و أيضا تعرف اصلاح مشاكله و تطويره

و في القريب سأنزل العديد من الدورات لأنها تنفع كثير و سأحاول ترجمة و تلخيص بعض الدروس في القريب العاجل

نأتي الأن للتحميل :)

تم تحميل الملف بنجاح : CEH v7.rar - بحجم : 168.03 MB
http://adf.ly/lOvG1

جاري رفع الاصدار 6 .. !

في أمان الله !
الثلاثاء، 29 أبريل 2014

ثغرة مكتشفة من طرف X-Line من نوع Xss / Sqli

السلام عليكم

اليوم أقدم لكم ثغرة مكتشفة من طرف هاكر مغربي معروف باسم X-Line


الثغرة منتشرة في كثير من المواقع العربية
من نوع Xss / Sqli
نحقن الموقع و نحصل على اليوزر و الباسوورد و نسجل الدخول للوحة التحكم 
بعدها تفعل ما تريد و مع امكانية رفع الشل و اختراق السرفر :)

أترككم مع

رابط الثغرة على 1337DAY

1337day.com/exploits/21867

 الفيديو على اليوتيوب

https://www.youtube.com/watch?v=Nwe-_4v3Ps8

تحياتي

السبت، 26 أبريل 2014

ميكروسوفت تعلن على الشكل الجديد windows 9

آلسسسلآم عليككم ورحمة آلله وبركآتة

كيف حآلكككم..آن شآءآلله بخخير


ميكروسوفت تعلن الشكل الجديد windows

بأمل كبير ما زال الناس ينتظرون من مايكروسوفت التطور اكثر في الويندوز القادم " windows 9 "
والذي اشارت العديد من التقارير وتم التاكيد عليها بانه سيصدر في ابريل من عام 2015 , ولكن حاليا هناك مطالب عديده من المطورين


والمتابعين لمايكروسوفت بضروره التغيير وخاصه بعد جاء ويندوز 8 مخيبا للبعض ومفرحا للبعض الاخر , وكما عودتنا عملاقه البرمجيات بانها دائما تسعى للافضل.


من المطالب التي يتم المطالبه بها حاليا في نظام التشغيل القادم windows 9 ما يلي :-
 الانتقال بشكل اكثر سلاسه بين سطح المكب وواجهة الميترو , مع ان البعض يرى ان هذه المشكله تم تفاديها في windowd 8.1 حيث ان هناك خيار يتيح لك الاقلاع لسطح المكتب مباشره دون ظهور واجة الميترو او واجهة الايرو باسمها الجديده .
القائمه ابدا ما زالت هذه النقطه هي محور الكثير بان يتم ارجاع قائمه ابدا العاديه او على اقل تقدير ان تحوي القائمه الحاليه مهام اكبر للوصول اليها من القائمه .
توحيد منصه جهاز اوكس بوكس مع نظام التشغيل بحيث ان تطبيقات والعاب اكس بوكس تكون متاحه في نظام التشغيل دون الحاجه لربط جاهز اكس بوكس فس الحاسب لعمل المنصات الخاصه به .
مجانا :- جعل ويندوز 9 متاحا للجميع كونه النسخ السابقه 8 والتحديث الاخر لها 8.1 لم تاتي بالشكل المطلوب والعملاء لا يرغبون بدفع تكاليف اضافيه ومن الممكن قد لا يكون نظام التشغيل ان ياتي بالمستوى المطلوب .


هذه هي اهم المطالب التي يطالب بها المطورين والمتابعين
في مؤتمر بليند القادم الذي نوهنا عنه سابقا

يمكن ان نرى فعلا خطط مستقبليه وهامه ستعلن عن نظام التشغيل المرتقب في ابريل من العام القادم 2015

http://www.winbeta.org/news/hey-micr…want-windows-9
الأحد، 30 مارس 2014

اكتشاف ثغرة الـ Insecure Cookie Handling

http://www.bristol.ac.uk/global-insecurities/transforming-insecurity/images/slide1.gif 


 ثغرة  Insecure Cookie Handling


السلام عليكم

اليوم أحببت أن أشرح ثغرة  Insecure Cookie Handling

ما هي ثغرة Insecure Cookie Handling ؟
هي ثغرة خطيرة يستطيع الزائر من ارسال بيانات التلاعب بقاعدة البيانات 

القليل من يعرف هذه الثغرة و استغلالاها و اليوم جلب لكم فيديو يشرح استغلال الثغرة 

https://www.youtube.com/watch?v=HOE5HchubD4

في أمان الله

By Dr.SHANO
الخميس، 27 مارس 2014

شرح Google Adsense و طرق البداية معه و زيادت ربحك

http://www.ferramentasblog.com/wordpress/wp-content/uploads/2013/03/Google-Adsense-saco-dinheiro.jpg 


أقوى برنامج للحفاظ على بطارية هاتف الأندرويد 

 ما هي Google Adsense ؟ كيف يمكن الربح من موقعي ؟

هو برنامج ربحي مشارك من طرفين الشركة الأم و هي Google و الطرف الثاني هو المنشر الذي يتعامل معها
 يمكن الربح من هذه الميزة عبر الاشتراك في هذه الخدمة بعد انشاء حساب Gmail في الشركة ثم تنتظر موافقة على الحساب و الموقع
( هناك مواقع كثير تشرح طرق التسجيل و التفعيل .... )

كيفية اعتماد الربح من Google Adsense؟


 شركة قوقل تعطيك الموافقة على اعلاناتها بعد التحقق من أنه لا يخالف شروطها و لديها الحق أيضا في حطظر مالك و نقودك في حسابك اذا خالفت أو ارتكبت خطأ في قوانينها
اطلع على قوانين و سياسة Google Adsense من هنا

كيف تزيد ربحك ؟


الربح يزداد كلما ازداد الزوار و ترافيك اليومي لموقعك
البعض يقول أن العرب نقرات و أسعار ضعيفة بالنسبة للشركة فيقوم بانشاء موقع أجنبي 
و طبعا لا يحقق نجاح

ما هي أغلب أسباب فشل البعض في الربح الكثير ؟


- عدم الثقة في قدراته و في موقعه
- النقل و اللصق بدون انزال مواضيع من كتابته و الاهتمام بها
- الاعتماد على وسيلة وحدية أو اتراتيجية واحدة لجلب الزوار
- مواضيع غير مطلوبة ولا يهتم بها أحد
....

أغلق حسابي ، ما هي أغلب الأخطاء التي تؤدي الى غلق الحساب ؟


- نقل برامج محفوظة الحقوق و ارفاق معها باتش أو شيء مكشوف كأنه فيروس 
- نقل مواضيع بكثرة بدون ذكر المصدر فيتم حرمانك من الأرشفة و الزوار أيضا
- صور اباحية أو اشاعات أو فبركة للصور
- أخبار كاذبة و نشر كلام ملحد أو شؤون سياسية 
....

أنا ليس لدي موقع فما العمل ؟


 - يمكنك انشاء موقع مجاني أو مدونة مجانية
- ان تشتغل بالربح عبر Youtube ببرنامج Youtube Partner لعرض اعلاناتك أثناء مشاهدتها من طرف زوار فيديوهاتك
- هناك منتديات و مواقع تشاركك الربح بنسبة 75% مقابل كتابتك للمواضيع
- اختصار الروابط في مواقع تتشارك معها الأرباح 

ما هو أدنى مبلغ يمكن سحبه من حسابي ؟ طريقة الحصول على المال من Google Adsense ؟


أدنى مبلغ هو 70 يورو و هي أغلى عملة  
وتشتغل قوقل على عدة طرق و أيضا تحاول جاهدا للوصول الى طرق سهلة 
يمكنك استلام شيك في عنوانك بعد تأكيده و أيضا يمكن عبر شركة WU ( Western Union )
و أيضا حاليا يوجد التحويل البنكي الى بطاقتك الائتمانية البنكية الى بعض الدول العربية 
على ما أعتقد العراق و مصر و الجزائر و في طور تعميمها على العالم

انتهي ، في أمان الله

By Dr.SHANO
 

إدعمنا عن طريق إعجابك بنا على الفايسبوك

Dr.SHANO